DNSC dezvăluie modelele de frigidere vizate de atacuri cibernetice în România
Directoratul Național de Securitate Cibernetică (DNSC) a publicat o listă cu modelele de frigidere atacate cibernetic în România și a prezentat măsurile pe care trebuie să le adopte proprietarii acestor echipamente. În contextul atacurilor cibernetice din Europa, inclusiv în România, DNSC subliniază necesitatea unor măsuri imediate de prevenire și reducere a expunerii.
Riscurile asociate atacurilor cibernetice
DNSC atrage atenția asupra riscurilor majore legate de menținerea interfețelor de administrare ale echipamentelor frigorifice în Internet, în special pentru sistemele învechite, fără suport de securitate. Atacurile pot compromite nu doar echipamentele informatice, ci și siguranța produselor alimentare și continuitatea activității economice.
Incidente raportate
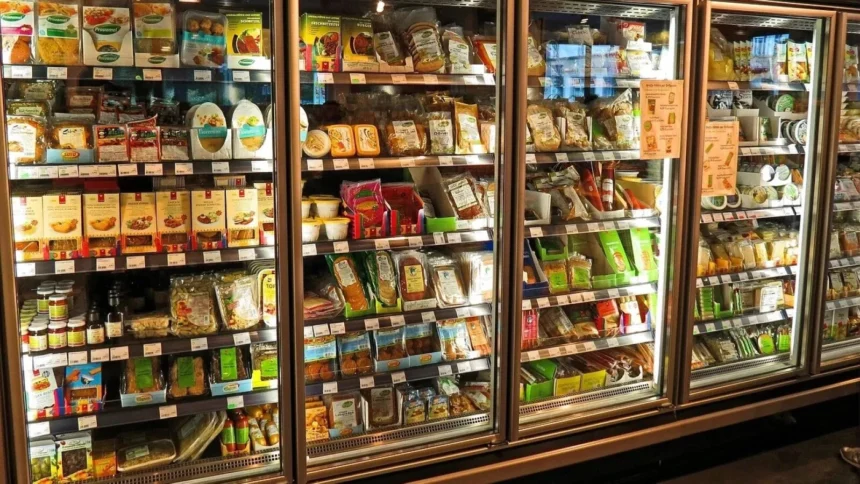
Pe 2 noiembrie 2026, au fost raportate creșteri anormale ale temperaturilor în echipamentele frigorifice din șase magazine aparținând aceluiași lanț comercial din România, în urma unor atacuri cibernetice care au avut loc în Europa, inclusiv în Belgia, Suedia, Țările de Jos, Luxemburg, Irlanda și Estonia. Aceste incidente au fost semnalate ca fiind legate de compromiterea sistemelor de administrare a instalațiilor frigorifice.
Modelele de frigidere vizate
Modelele de frigidere afectate includ:
- Danfoss AK-SC, inclusiv modelul AK-SC 355, retras din fabricație;
- Danfoss AK-SM 800, declarat End of Life (EOL) în 2021;
- Danfoss AK-SM 800A / AK-SM 8xxA, în special cele cu versiuni software vulnerabile;
- Copeland XWEB și Dixell XWEB, familii de sisteme de management al refrigerării.
Prezența unui echipament din aceste familii nu confirmă automat compromiterea, dar evaluarea versiunii firmware și a configurației este esențială.
Atacuri și metode
Atacurile presupun obținerea accesului neautorizat la sistemele de control ale instalațiilor frigorifice, cu modificarea parametrilor de funcționare. O metodă observată este activarea neautorizată a ciclurilor de dezghețare, care poate provoca creșteri semnificative ale temperaturii.
Recomandări pentru proprietari
Pentru echipamentele necompromise:
- Restricționarea accesului din Internet;
- Verificarea configurației echipamentelor;
- Acces la distanță prin VPN securizat.
Pentru echipamentele compromise:
- Restricționarea accesului din Internet;
- Resetarea echipamentului la setările din fabrică;
- Reconfigurarea echipamentului și aplicarea bunelor practici recomandate de producător.
Concluzie
DNSC recomandă tuturor organizațiilor vizate să trateze aceste amenințări cu prioritate și să implementeze măsuri de protecție adecvate, având în vedere impactul grav al atacurilor cibernetice asupra siguranței produselor alimentare și funcționării infrastructurilor critice.